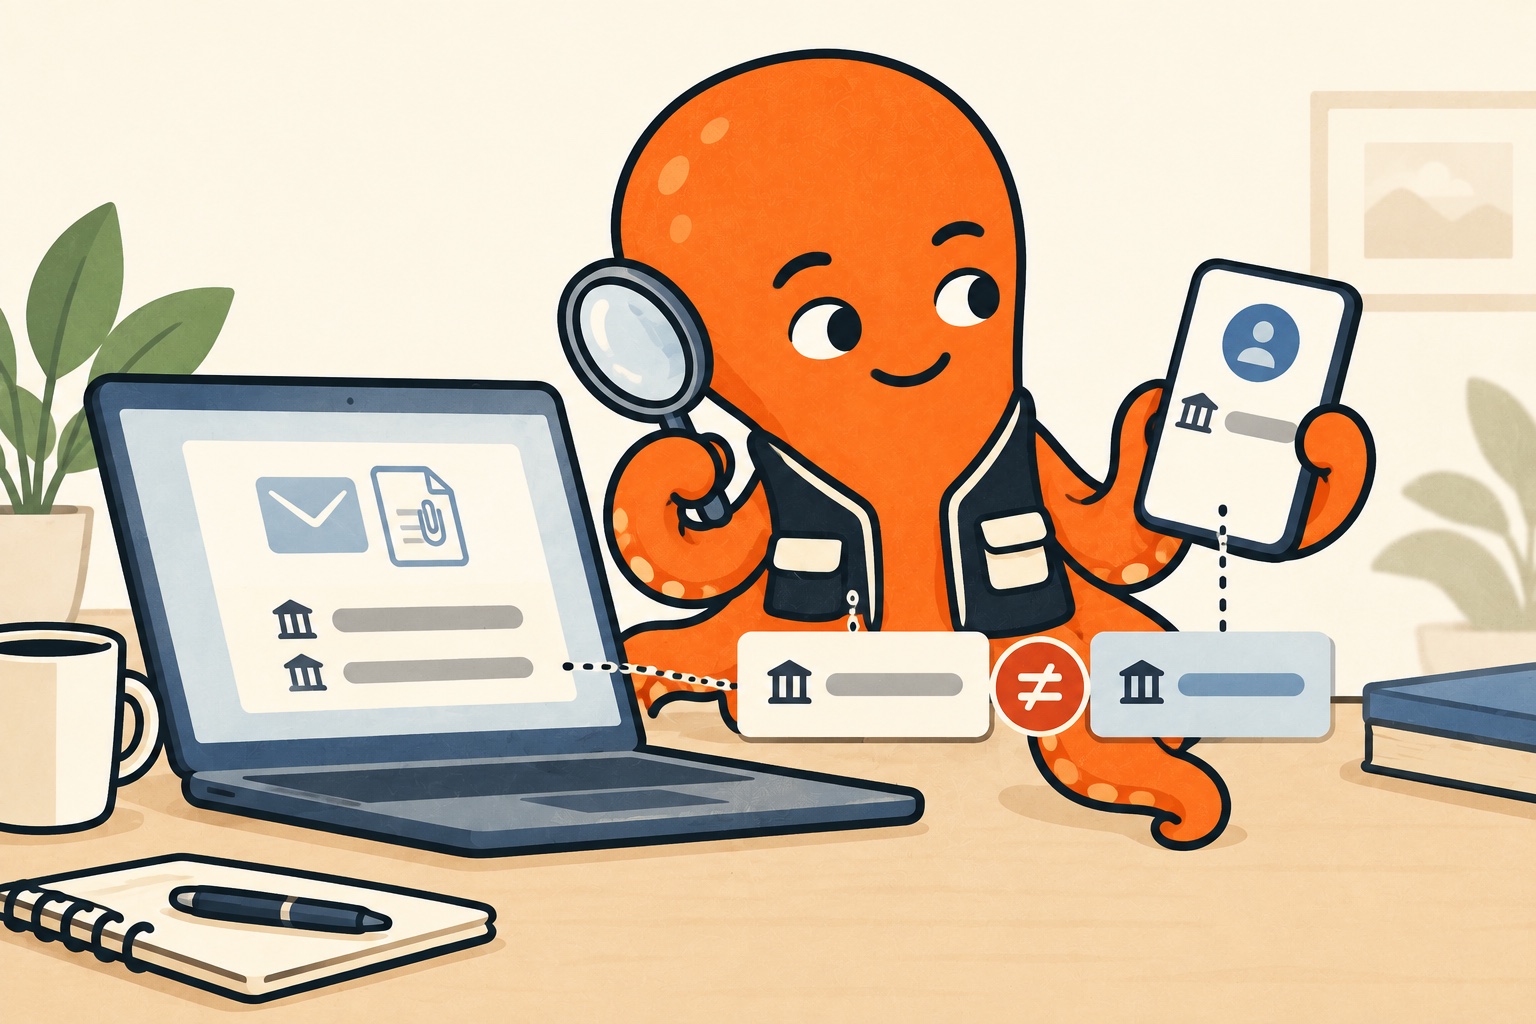
Let op de wijziging die je handelen moet beïnvloeden
Een ongebruikelijk afzenderadres, een verzoek opnieuw in te loggen, druk om meteen te betalen of gewijzigde betaalgegevens zijn redenen de gewone werkwijze te onderbreken en te controleren. Een typefout of juist keurig Tsjechisch bevestigt de echtheid niet betrouwbaar.
Vergelijk bij een bekende leverancier het bericht met de bestaande samenwerking. Past de aankoop bij wat je werkelijk bestelde? Verwachtte je dit document? Vraagt het bericht iets wat je eerder anders regelde? Het doel is niet elk verschil fraude te noemen, maar belangrijk handelen niet alleen op een nieuw bericht te baseren.
Google adviseert tegen phishing om voorzichtig te zijn met verdachte berichten en links. Vraagt een bericht gevoelige gegevens of komt het onverwacht, gebruik dan een bekende route ter verificatie. Negeer waarschuwingen van je e-mailprovider niet omdat je het leverancierslogo herkent.
Bron bij dit onderdeel: Google: Bescherming tegen phishing-e-mails
Controleer de wijziging buiten de verdachte e-mail
Zoek contactgegevens in eerdere geverifieerde communicatie, een contract of de gebruikelijke officiële website van de leverancier. Controleer nieuwe bankgegevens niet alleen via een telefoonnummer in hetzelfde bericht dat ze opgeeft. Dan kom je mogelijk opnieuw bij dezelfde bron terecht.
Log op de gebruikelijke manier in op het klantportaal, niet via een onverwacht verzoek. Kijk of je daar hetzelfde document of dezelfde melding ziet. Heeft de leverancier een vaste procedure voor gegevenswijzigingen, volg die dan.
Binnen een team helpt een korte afspraak over wie wijzigingen van ontvangers en betaalgegevens bevestigt. Gewone factuursortering en een betaalbeslissing horen geen ononderscheiden stap te zijn. Wie alleen documenten ontvangt, hoeft geen reden te hebben betaalinstellingen te wijzigen.
Een correcte factuur kan met een verkeerde instructie komen
In een voorbeeld heeft de leverancier werkelijk een dienst geleverd en klopt de factuur met de bestelling. Een nieuw bericht beweert echter dat je ergens anders moet betalen. Gelijkenis met eerdere facturen bewijst niet dat de nieuwe instructie echt is. Controleer de wijziging apart, ook als de rest geloofwaardig lijkt.
Ook de status ‘factuur’ in een app betekent meestal herkenning van het documenttype, niet bevestiging dat de betaling gerechtvaardigd is. OCR kan een frauduleuze PDF foutloos lezen. Correct herkende tekst en een betrouwbaar zakelijk verzoek zijn verschillende zaken.
Je hoeft een verdachte bijlage niet alleen voor de orde te openen
Laat je niet tot openen dwingen omdat je het sorteren wilt afvinken. Wekt het bericht argwaan, controleer het dan eerst via een veilige route. Leg bij overdracht binnen het team uit waarom je het verdacht vindt en volg de bestaande ondersteunings- of beveiligingsregels.
Ongeverifieerde bijlagen niet voor de zekerheid verder verspreiden is verstandiger dan ze naar iedereen doorsturen met de vraag of iemand ze herkent. Bewaar de benodigde informatie voor onderzoek, maar creëer geen onnodige nieuwe kansen op onbedoeld openen.
Heb je al gereageerd, pak dan het concrete gevolg aan
Heb je inloggegevens op een verdachte pagina ingevoerd, beveilig het betrokken account via de officiële instellingen en neem contact op met de verantwoordelijke ondersteuning. Heb je geld naar een verdachte rekening gestuurd, bel dan zo snel mogelijk je bank en beschrijf de situatie. Vertrouw niet op een latere belofte van de afzender dat alles wordt opgelost.
Bewaar het relevante bericht en de gegevens over je handeling voor verdere afhandeling. Ga niet ervan uit dat alleen de e-mail verwijderen eventuele gevolgen wegneemt. Het doel is vaststellen wat werkelijk is gebeurd en de passende officiële procedure volgen.