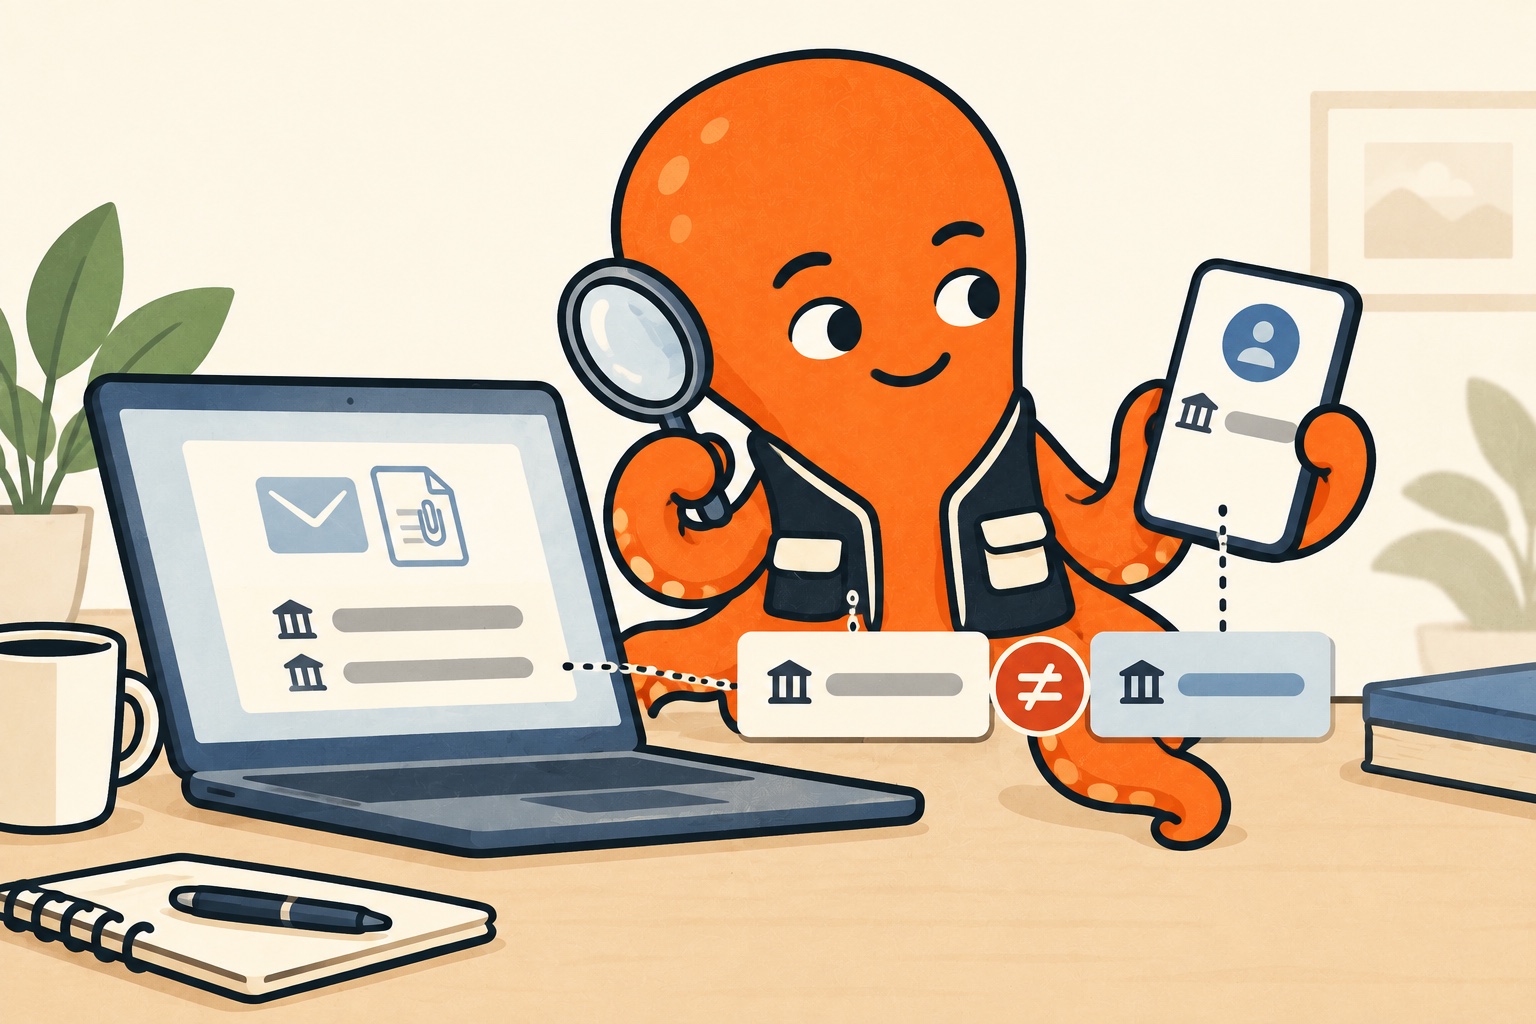
Fiți atenți la schimbarea contului și la solicitările neașteptate
O adresă neobișnuită a expeditorului, o nouă cerere de autentificare, presiunea de a plăti imediat sau date bancare schimbate sunt motive să opriți procesul obișnuit și să verificați mesajul. Nici o greșeală de scriere, nici un text corect redactat nu stabilesc singure autenticitatea.
Pentru un furnizor cunoscut, reveniți la comandă și la corespondența anterioară. Așteptați această factură? Achiziția corespunde comenzii? Verificați schimbarea modului de plată sau de autentificare, chiar dacă restul mesajului pare obișnuit.
Ghidul Google anti-phishing recomandă prudență cu mesajele și linkurile suspecte. Dacă un mesaj solicită informații sensibile sau este neașteptat, verificați printr-o rută cunoscută. Nu ignorați avertismentul furnizorului dvs. de e-mail doar pentru că recunoașteți sigla furnizorului.
Sursa pentru această secțiune: Google: Protejați-vă de e-mailurile de phishing
Verificați modificarea în afara e-mailului suspect
Căutați datele de contact în corespondența verificată anterior, în contract sau pe site-ul oficial al furnizorului. Nu verificați un cont bancar schimbat sunând doar la numărul din mesajul care anunță schimbarea. Ați putea ajunge la aceeași sursă suspectă.
Conectați-vă la portalul clienților prin ruta dvs. obișnuită, nu printr-o solicitare neașteptată. Verificați dacă același document sau anunț apare acolo. Urmați procesul stabilit de furnizor pentru modificarea detaliilor, dacă există.
Stabiliți în echipă cine confirmă schimbările beneficiarului și ale datelor de plată. Sortarea facturilor și decizia de plată trebuie să rămână etape separate. Persoana care doar primește documentele nu trebuie să modifice, din acest motiv, setările de plată.
O factură corectă poate ajunge cu o instrucțiune incorectă
În exemplu, furnizorul a prestat într-adevăr serviciul, iar factura corespunde comenzii. Un mesaj nou cere însă plata într-un alt cont. Asemănarea cu facturile anterioare nu dovedește că noua instrucțiune este autentică. Verificați schimbarea separat, chiar dacă restul situației pare credibil.
Starea „factură” într-o aplicație indică, de regulă, recunoașterea tipului de document, nu aprobarea plății. OCR poate citi fără erori și un fișier PDF fraudulos. Recunoașterea corectă a textului și verificarea unei solicitări de plată sunt lucruri diferite.
Nu trebuie să deschideți un atașament suspect doar pentru a rămâne organizat
Nu deschideți un fișier suspect doar ca să terminați sortarea. Verificați mai întâi mesajul pe o cale sigură. Când semnalați situația în echipă, explicați motivul suspiciunii și urmați procedurile de asistență sau de securitate ale firmei.
Nu trimiteți atașamentul suspect tuturor colegilor întrebând dacă îl recunosc. Transmiteți informațiile necesare persoanei care trebuie să verifice situația, potrivit procedurii firmei. Astfel reduceți riscul ca altcineva să deschidă fișierul din greșeală.
Dacă ați acționat deja, ocupați-vă de consecințele concrete
Dacă ați introdus date de autentificare pe o pagină suspectă, protejați contul afectat prin setările sale oficiale și contactați asistența responsabilă. Dacă ați trimis bani într-un cont suspect, contactați banca cât mai repede și descrieți situația. Nu vă bazați pe promisiunea ulterioară a expeditorului că va rezolva totul.
Păstrați mesajul relevant și informațiile despre acțiunea efectuată pentru verificările ulterioare. Nu presupuneți că ștergerea e-mailului elimină și consecințele. Stabiliți ce s-a întâmplat și urmați procedura oficială potrivită.